Detalles
Descripción del Proyecto
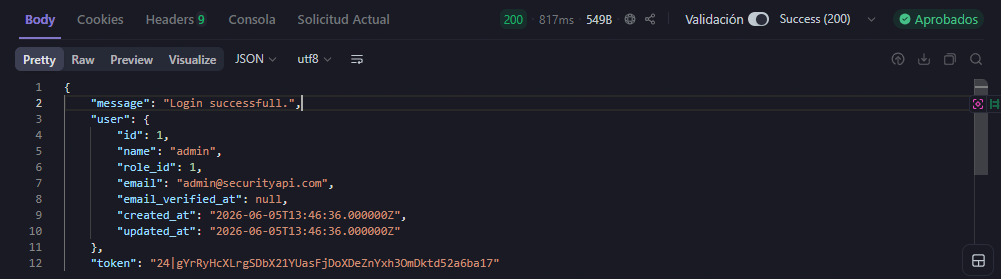
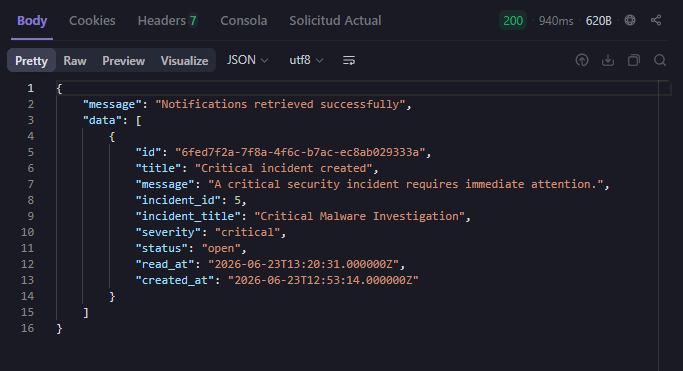
Proyecto orientado al desarrollo de una API RESTful para la gestión de eventos e incidentes de seguridad, construida con Laravel 11 y autenticación mediante Laravel Sanctum. La API permite registrar dispositivos, eventos de seguridad, alertas, incidentes y comentarios de seguimiento, simulando un flujo básico de trabajo utilizado en contextos de monitoreo, análisis y respuesta ante incidentes.
El sistema incorpora control de acceso basado en roles mediante usuarios admin, analyst y viewer, junto con rutas protegidas, validaciones mediante Form Requests, respuestas personalizadas con API Resources y rate limiting en el login para reducir intentos de fuerza bruta.
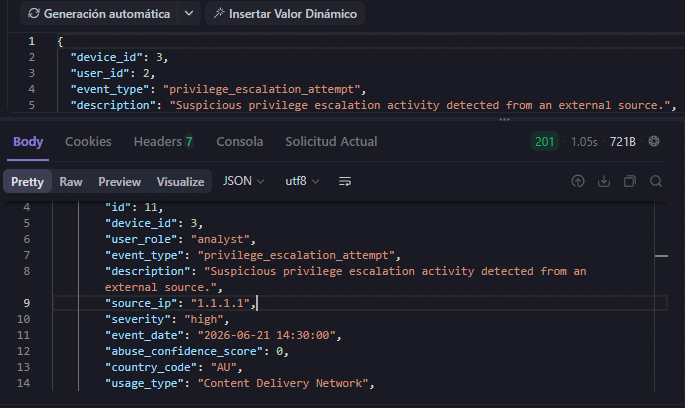
Además, se integró AbuseIPDB como servicio externo de Threat Intelligence para enriquecer los eventos de seguridad a partir de la IP de origen. De esta forma, la API puede almacenar información como reputación de IP, puntaje de abuso, país, proveedor ISP, tipo de uso y detección de tráfico TOR.
API Documentation
The API was fully documented and tested using Apidog. The documentation includes authentication flows, request headers, request bodies, route parameters, response examples and error responses for each available endpoint.
The documented modules include Authentication, Roles, Devices, Security Events, Alerts, Incidents and Incident Comments.
Open API DocumentationOWASP API Security Alignment
Este proyecto incorpora controles de seguridad alineados con buenas prácticas de OWASP API Security Top 10, aplicados de forma práctica en una API RESTful.
| OWASP API Risk | Implemented Control |
|---|---|
| API2 Broken Authentication | Authentication with Laravel Sanctum, hashed passwords and protected routes. |
| API3 Broken Object Property Level Authorization | API Resources to control exposed JSON data and avoid unnecessary fields. |
| API4 Unrestricted Resource Consumption | Rate limiting applied to the login endpoint to reduce brute force attempts. |
| API5 Broken Function Level Authorization | Role-Based Access Control using admin, analyst and viewer permissions. |
| API8 Security Misconfiguration | Protected endpoints, validation rules and controlled error responses. |
| API9 Improper Inventory Management | Complete API documentation published with Apidog, including organized endpoint groups, authentication requirements, request examples and response examples. |
| Threat Intel AbuseIPDB Integration | Security events are enriched with external IP reputation data such as abuse score, ISP, country and TOR detection. |