Detalles
Descripción del Proyecto
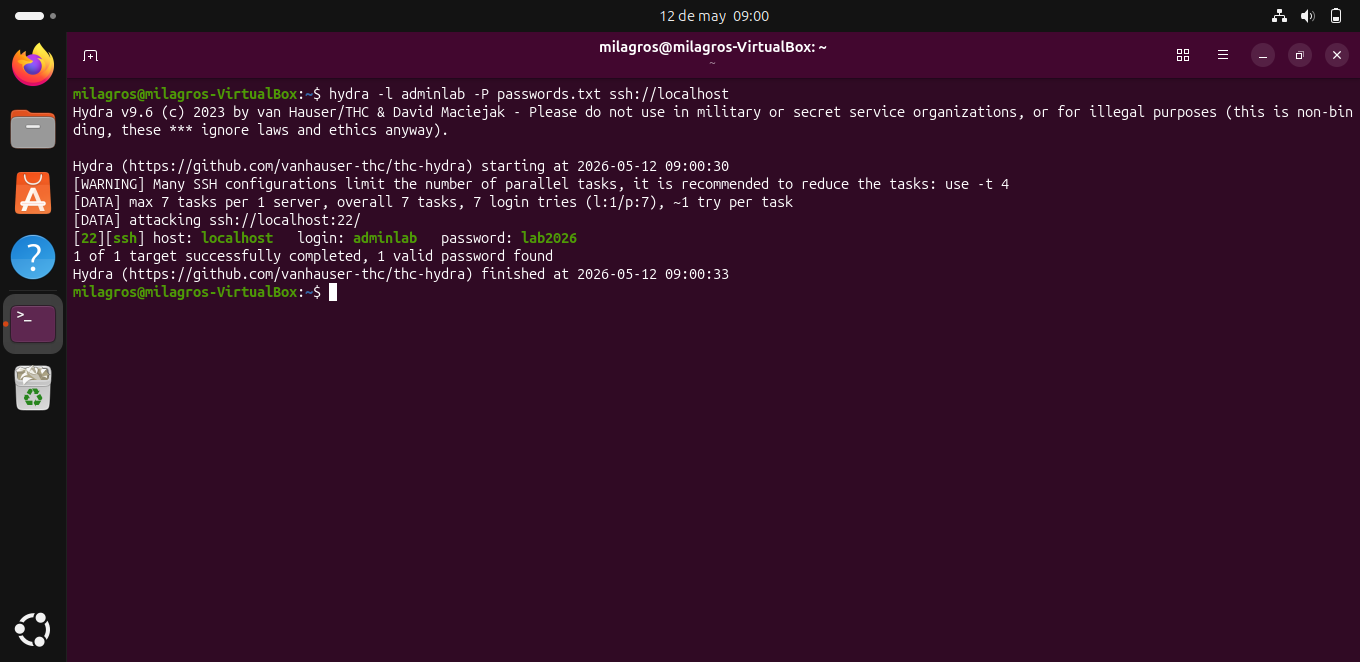
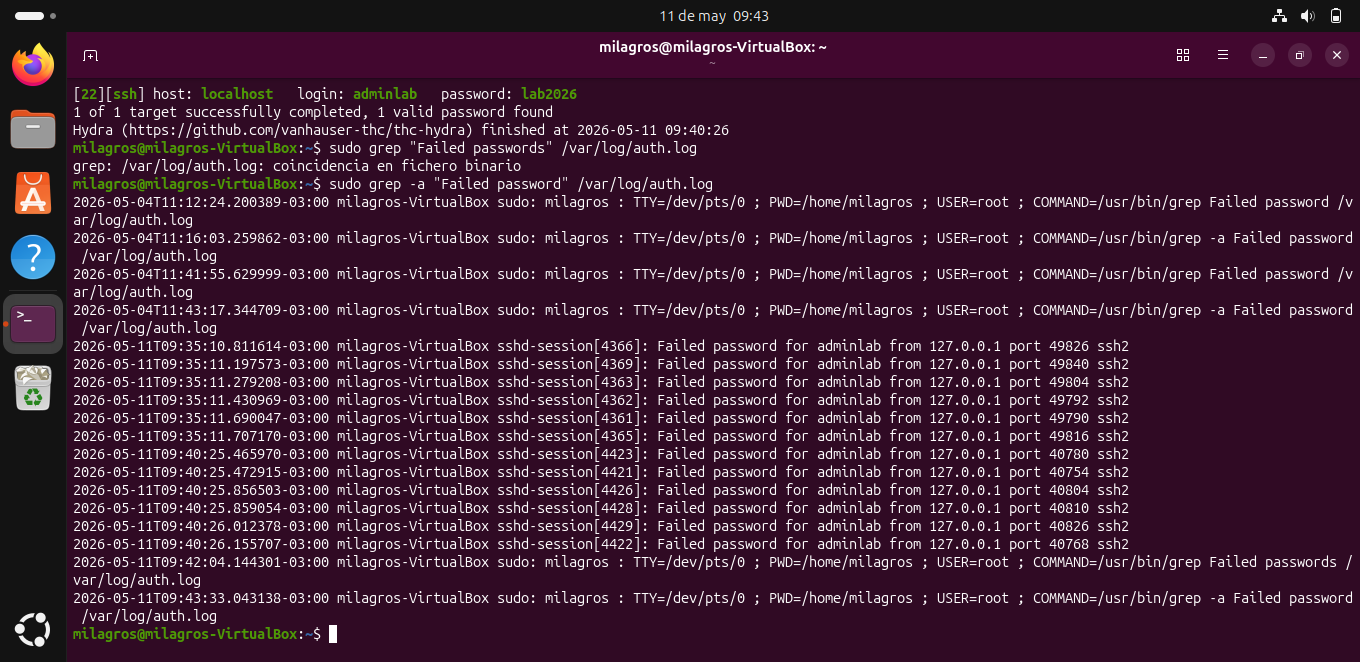
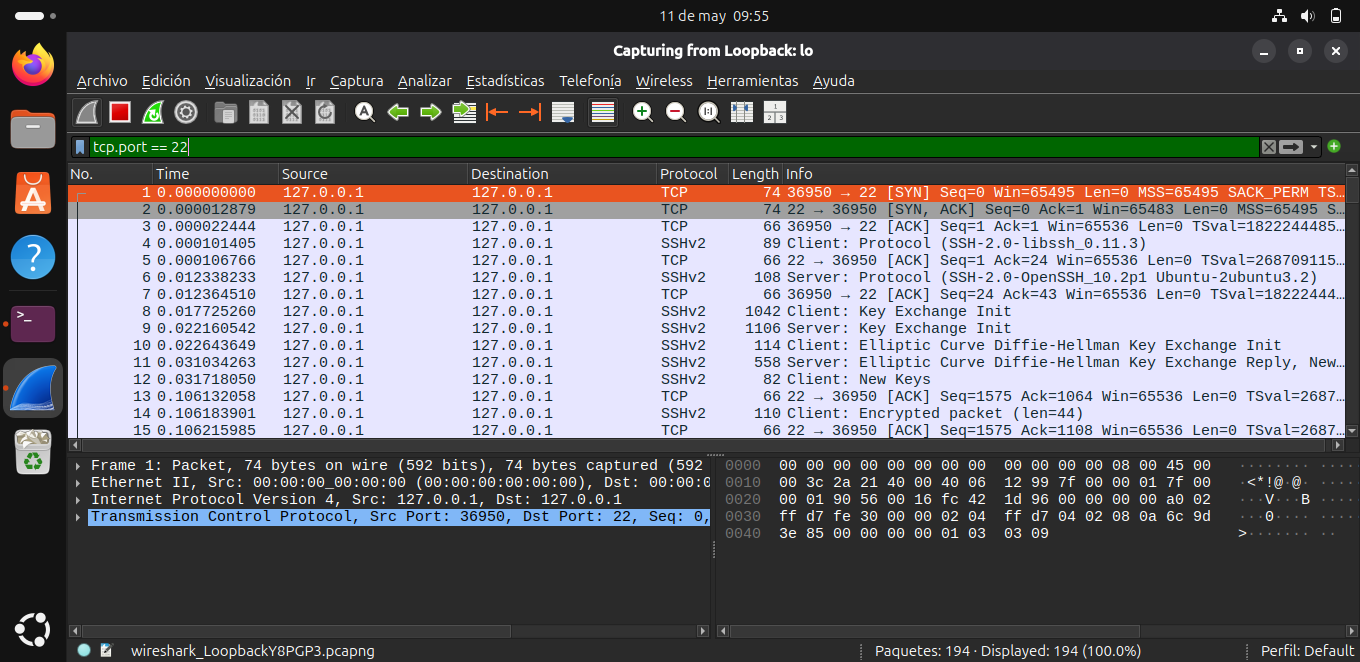
Proyecto orientado al análisis y detección de ataques de fuerza bruta SSH en entornos Linux, utilizando herramientas como Hydra, Wireshark y OpenSSH. Se simuló un ataque automatizado de autenticación sobre el servicio SSH mediante diccionarios de contraseñas, permitiendo identificar intentos fallidos y accesos exitosos a través del análisis de logs del sistema Linux. Además, se monitoreó el tráfico de red asociado al ataque utilizando Wireshark, observando múltiples conexiones SSH y patrones típicos de fuerza bruta sobre el puerto 22. Este proyecto permitió profundizar en conceptos relacionados con SOC, Blue Team, monitoreo de eventos de seguridad, análisis de tráfico y detección de actividad maliciosa.