Detalles
Tecnologías
Web Sniffer
Security Headers
Repositorio
Git
Categoria
Análisis de Seguridad Web
Estado
Terminado
Descripción del Proyecto
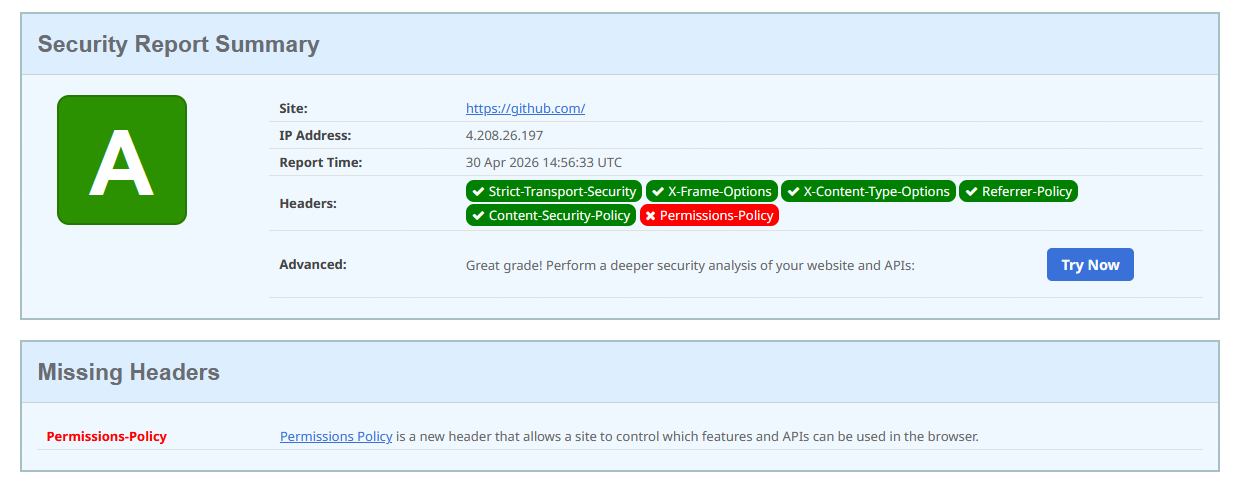
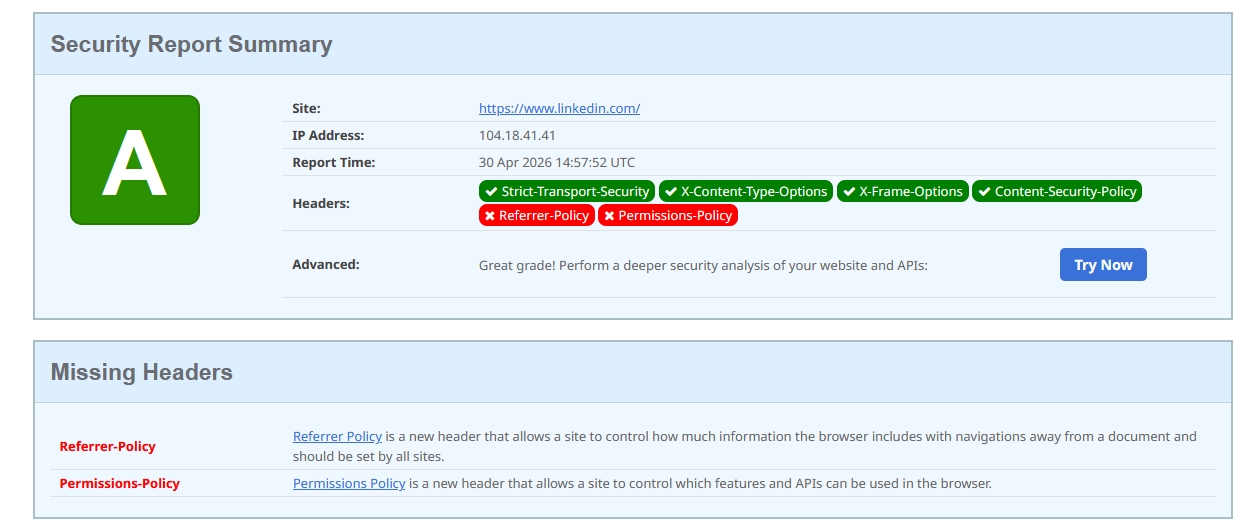
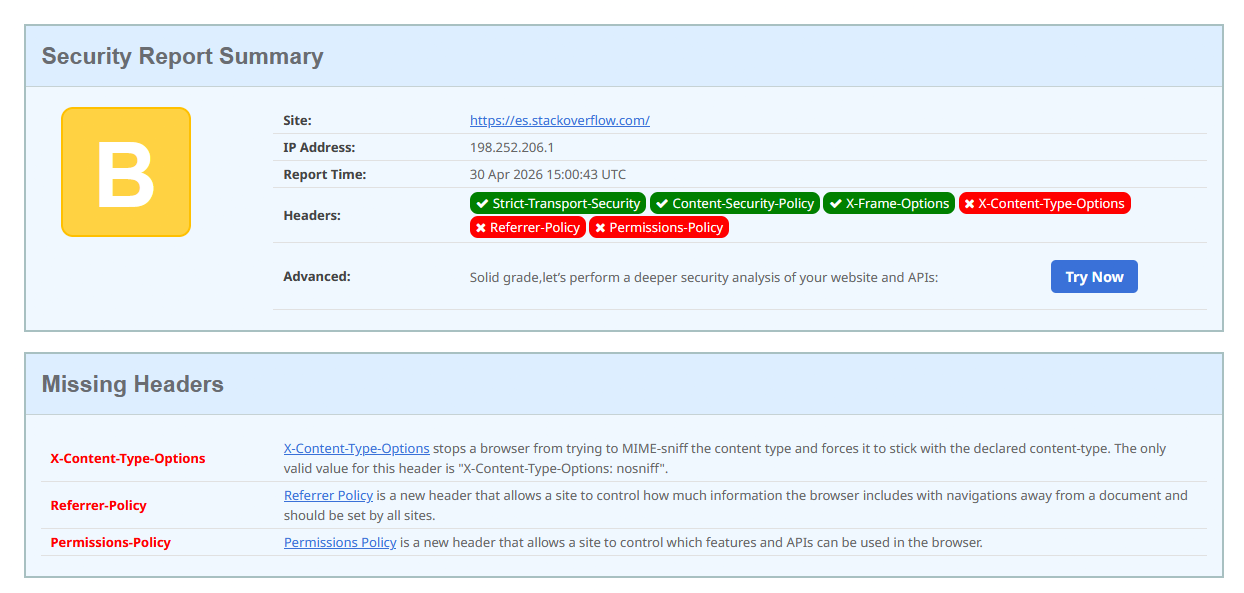
Proyecto orientado al análisis comparativo de seguridad web, donde se evaluaron headers HTTP presentes en distintos sitios públicos como GitHub, LinkedIn y Stack Overflow. Se utilizaron herramientas como Security Headers y Web Sniffer para identificar mecanismos de protección implementados, detectar headers faltantes y validar manualmente respuestas HTTP reales. Este trabajo permitió profundizar en conceptos relacionados con seguridad web, políticas HTTP y validación técnica de configuraciones de protección.