Detalles
Descripción del Proyecto
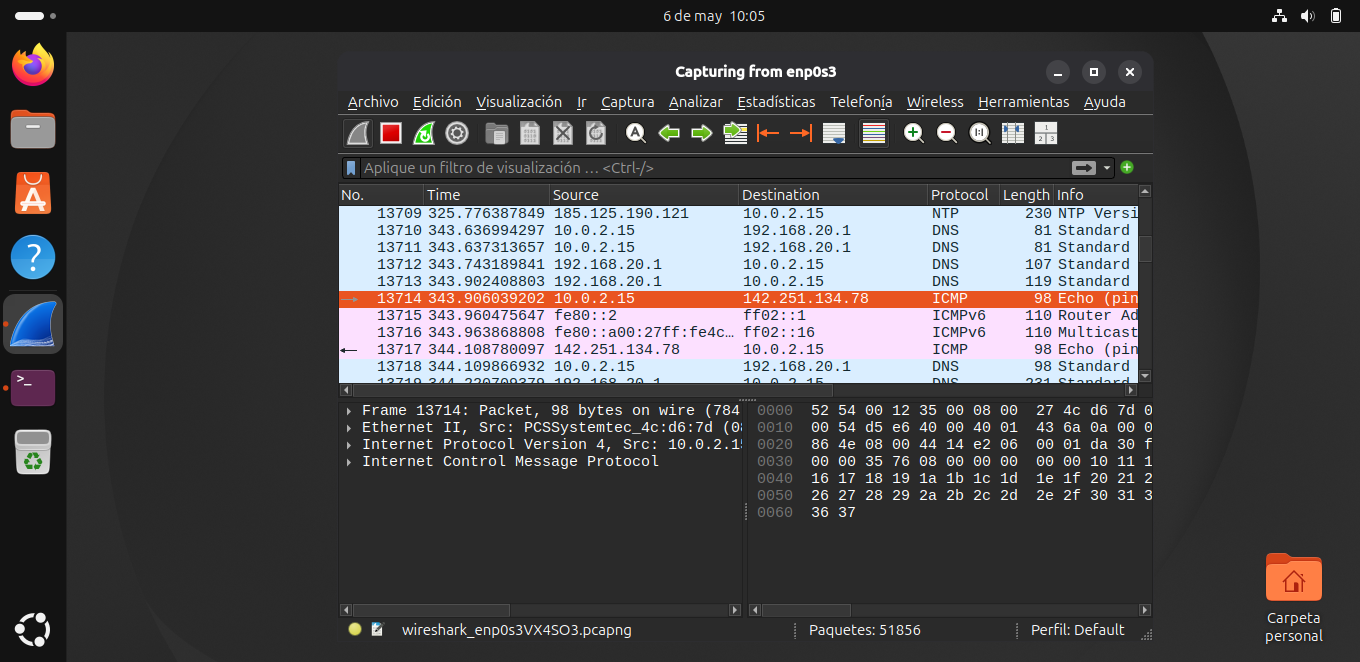
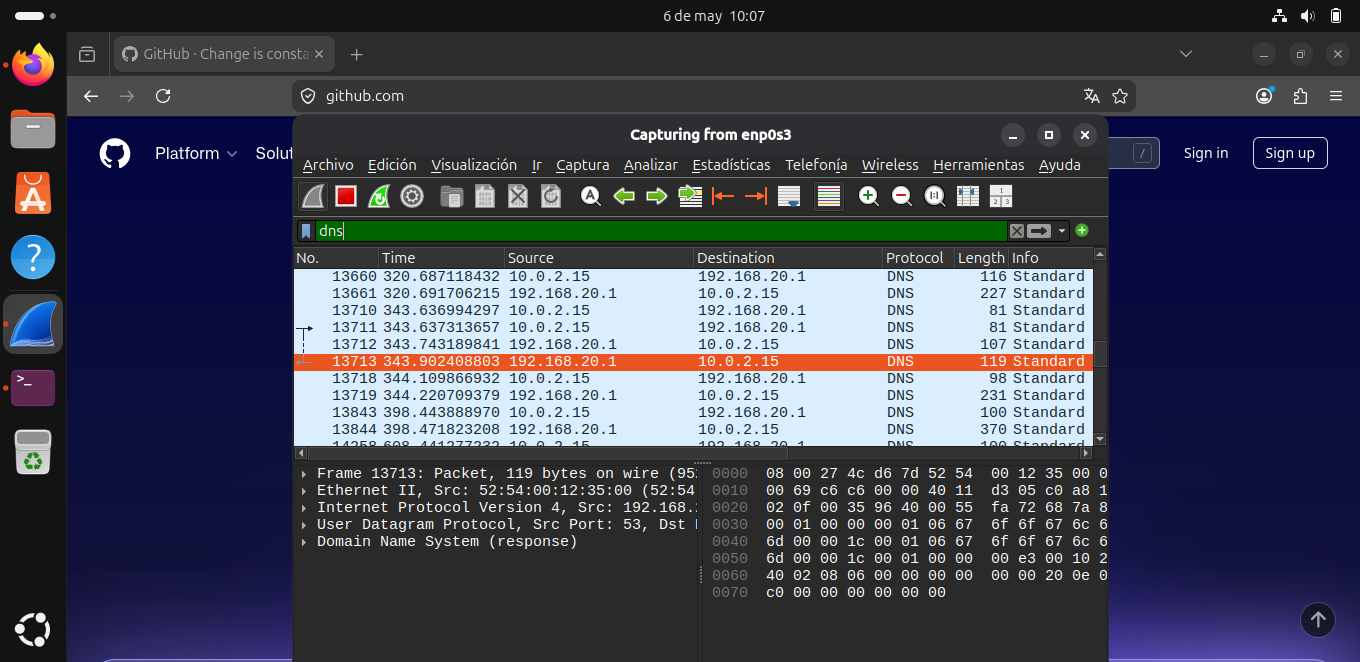
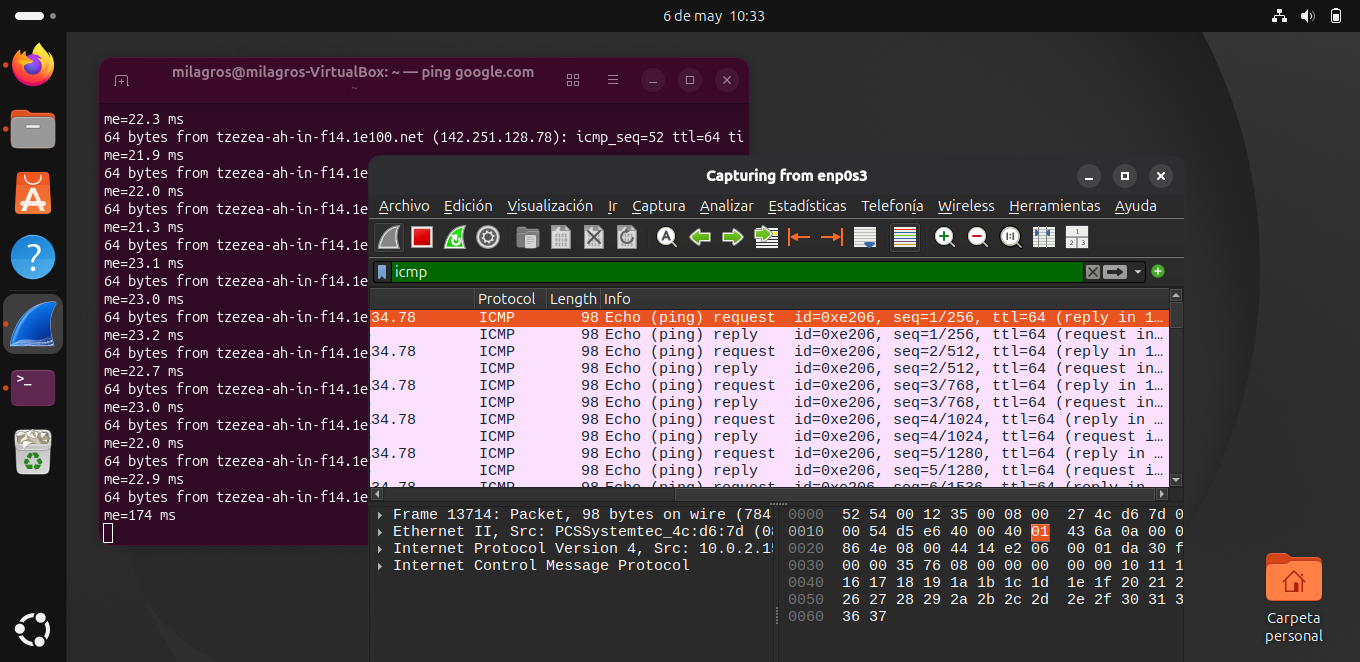
Proyecto orientado al análisis de tráfico de red y monitoreo básico, realizado sobre un entorno Linux Ubuntu utilizando herramientas como Wireshark y Nmap. Se capturó y analizó tráfico relacionado con protocolos DNS, ICMP y TCP, permitiendo observar consultas de resolución de nombres, pruebas de conectividad y comportamientos asociados a escaneo de puertos. Además, se simuló actividad de reconocimiento mediante Nmap, identificando paquetes SYN y patrones compatibles con tareas de exploración de red. Este proyecto permitió profundizar en conceptos relacionados con SOC, Blue Team, monitoreo de tráfico y análisis de protocolos de red.